

nSIMS 도입사례 - 국가정보자원관리원 (NIRS)
도입배경
국가정보자원관리원(구 정부통합전산센터)은 2005년 세계 최초의 범정부데이터센터로서 흩어져 있던 전자정부 시스템을 한곳에 모으는 역할을 했습니다.
현재는 정부 기관의 자료들을 한 곳에서 효율적으로 관리하고 있습니다만 다양한 이기종 장비에서 끊임없이 늘어나는 데이터와 지속되는 위협요소들의 통합 관리가 불가피하게 되었습니다.
이에 대한 해결책으로 국가정보자원관리원은 2013년 차세대 보안관제시스템을 구축하는 것을 목표로 삼았고 시큐레이어의 솔루션이 그 성능과 기능을 공정한 시험과정을 통해 인정받아 채택되었습니다.
도입내용
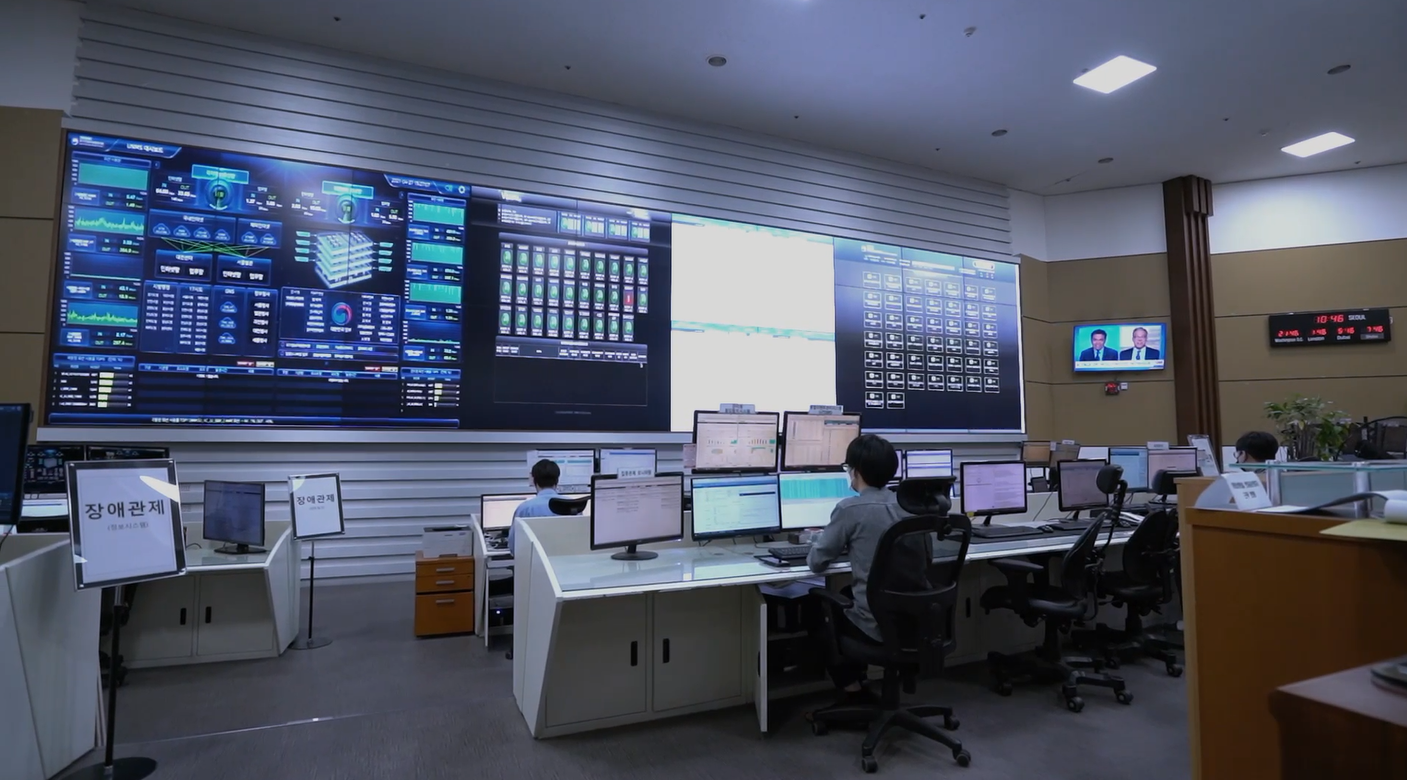
Guppy for Big Data를 통해 장기간 축적된 데이터의 배치 분석을 실시하고 eyeCloudSIM 기반 빅데이터 로그 분석 시스템을 구축하여 모든 이기종 장비의 로그 수집 및 이벤트 설정, 그리고 이벤트 연관분석이 가능하도록 설정하였습니다.
SOC포털인 BlueBird를 기반으로 한 시스템을 구축하여 위협 이벤트 발생시 실시간 상황전파와 티켓 공유 및 이관할 수 있는 대응 체제를 만들었으며 시큐레이어의 전문 인력 7여명이 설정 및 운용에 참여하였습니다.
도입효과
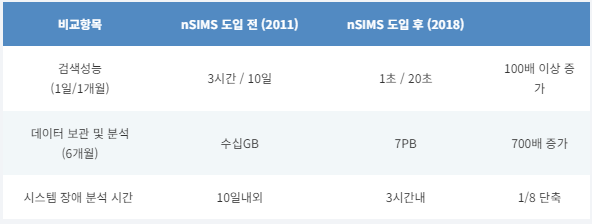
- 다양한 장비로부터 수집된 로그의 통합관리와 실시간 연관분석을 통한 공격 대응 능력 향상
- 사이버 위협 및 사고 흐름상의 이해를 통한 행위 분석 가능
- 연관분석을 통해 공격 징후 탐지율 향상
- 표준화된 이벤트 타겟팅 시스템으로 인한 신속한 의사 결정