

UTM 장비 알아보기 (Untangle)
Untangle은 오프소스 방화벽 중에 UTM 기능까지 포함된 방화벽입니다.
본 글에서는 UTM의 설치 및 기본 메뉴와 관련된 사항에 대해 정리하였습니다.
먼저 초기 설치 과정 중 중요하게 고려해야할 사항은 설치 시 ISO 파일을 별도 USB등을 통해 부팅디스크로 만들어서 어플라이언스에서 활용할 수도 있으나 본 글에서는 가상환경에서 실험하고자 가상화된 이미지로서 설치 및 기능을 확인하였습니다.
설치 시 두 가지 설치 모드가 존재하며 아래와 같습니다.
1) Router : 내부 네트워크를 NAT으로 구성하여 외부망으로부터 보호함
2) Transparent Bridge : 각각의 장비들이 이미 IP 주소를 할당받은 상태로 방화벽 장비가 외부망과 내부망 사이에 연결 통로만 제공하는 방식
=> 둘 간의 핵심은 라우터 모드의 경우 각 인터페이스별로 IP를 부여받고 라우터처럼 게이트웨이 역할을 하여 트래픽을 전달하고, 브리지의 경우 물리적으로 트래픽을 장비로 통하게 하여
정책에 따라 걸러진 패킷만 물리적 라인을 따라 빠져나가게 하는 것으로 생각하시면 됩니다.
또한 랜카드 요구사항으로 방화벽은 반드시 내외부를 연결하는 형태로 설치되어야 하는 인라인
장비이므로 반드시 2개의 랜카드가 필요합니다.
1. UTM Untangle의 메인 대시보드

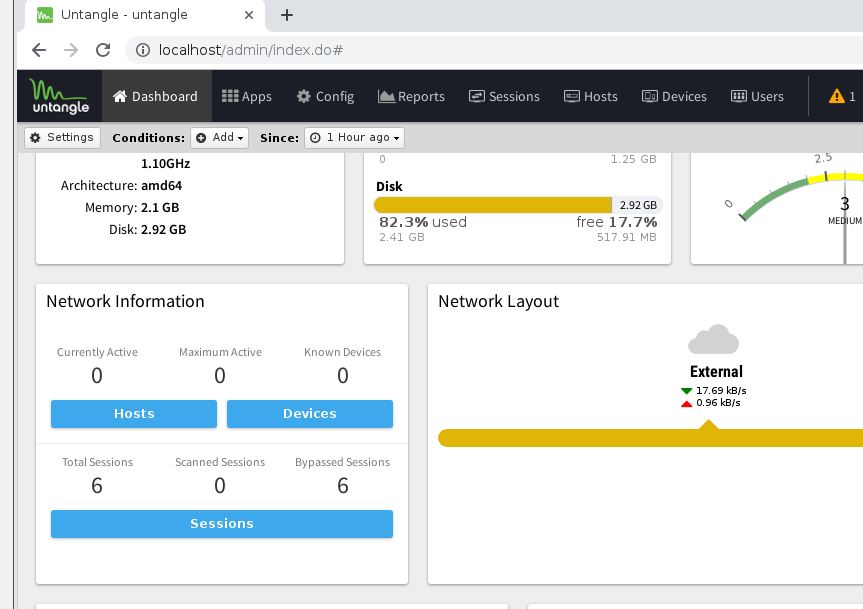
메인 대시보드에서는 다음과 같은 사항들을 기록할 수 있습니다.
1) Information 항목 : 장비 업타임, 설치된 장비의 CPU와 CPU의 타입, 아키텍처(amd 64 등), 메모리 및 디스크 등 장비 자체와 관련된 스펙
2) Resource 항목 : 메모리, Swap, DISK의 사용량과 여분량을 표시
3) CPU Load 항목 : CPU의 사용량을 시간의 흐름에 따라 표시
4) Network Information 항목 : 네트워크에 연결된 활성/비활성된 단말의 숫자와 세션 정보
(현재 연결된 세션, 스캔된 세션, bypass된 세션- 정책이 관여하지 않고 무조건 통과시킬 세션)
5) Network Layout 항목 : 외부와 내부의 트래픽 전송 속도
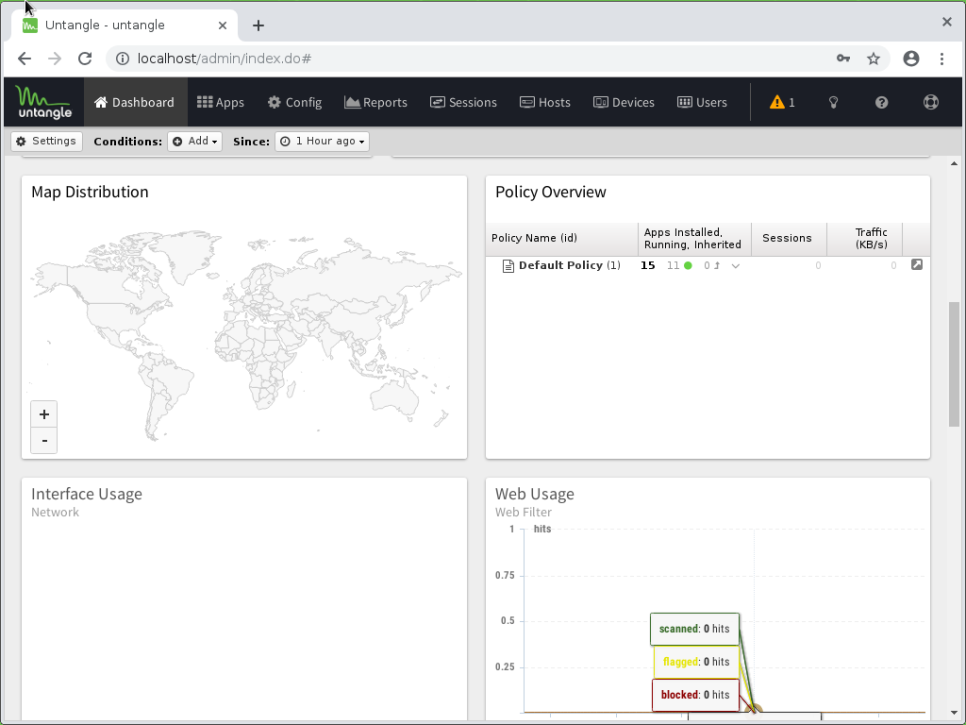
6) Map Distribution 항목 : 트래픽의 발생 위치 등을 시각적으로 보여주는 맵 항목
7) Policy Overview 항목 : Default Policy에는 UTM에서 플러그인 방식으로 설치한 다양한 모듈(Web filter 등)을 활성화 시킬것인지 등에 대한 정책을 표시함
8) Interface Usage 항목 : 방화벽의 네트워크 인터페이스에서 발생하는 네트워크 인터페이스의 이용량에 대한 수치
9) Web Usage 항목 : UTM 모듈 중 웹과 관련된 트래픽을 모니터링하여 트래픽량을 측정하여 표시함
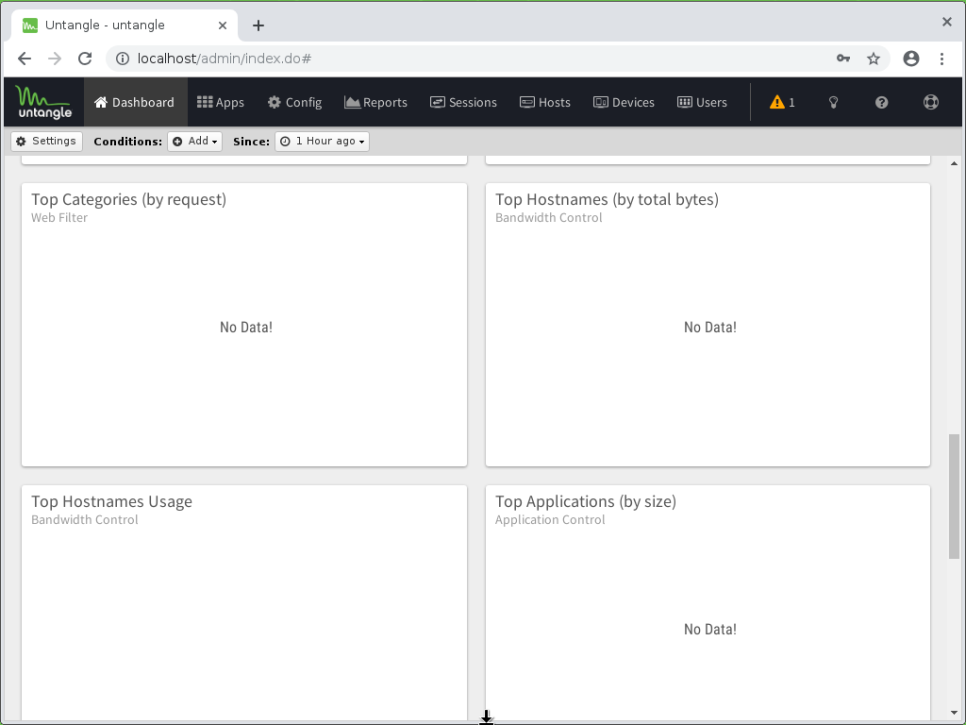
10) 기타 항목 : 그 외 대쉬보드에서는 위와 같은 Top Categories, Top Hostnames, Top Hostname Usage, Top Application 등과 같이 부제목에 쓰여진 모듈(ex. 우측 상단의 Bandwidth Control과 같은 모듈)에 따라 추가로 대시보드에 표시되는 항목들이 표시됨
2. Untangle 상단 메뉴
1) 대시보드 : 기본적인 UTM 장비의 사용량과 네트워크 자원 사용량 및 보안모듈 추가에 따른 정보를 제공한다.
2) Apps : 보안 모듈들이 존재하며 원하는 기능을 설치하여 사용할 수 있다. 해당 버전은 시험 배포판 버전이며 "Lite"라고 붙은 것은 시그니처 DB(침입 패턴 등)을 제공하지 않는 다는것을 의미한다. 정식버전에서 제공하는 모듈들의 각 기능은 다음과 같다
<Untangle 보안 모듈명>
보안 모듈명 | 설명 |
Web Filter | 유해 사이트, 유해콘텐츠, 특정 파일 유입, 특정 소프트웨어들의 네트워크를 통한 접근을 제어함 |
Virus Blocker | 네트워크 내부로 유입되는 파일들을 백신을 통해 차단함 |
Spam Blocker | Spam E-mail 유입을 차단함 |
Phish Blocker | Phish E-mail 유입을 차단함 |
Web Cache | 반복된 웹 사이트 정보 요청에 대해 빠르게 반응하게 함 |
Bandwidth Control | 네트워크 대역폭을 제어하여 네트워크 안전성을 확보함(QoS 기능) |
Application Control | 특정 애플리케이션을 식별하고 접근을 제어함 |
HTTPS Inspector | HTTPS 암호 통신을 분석할 수 있도록함 |
Captive Portal | 내부망 사용자가 인터넷 네트워크 연결 시 인증을 받아 사용할 수 있도록 네트워크 접근을 제어함 |
Firewall | IP와 Port를 기준으로 네트워크 접근을 제어함 |
Intrustion Prevention | 악의적인 네트워크 활동을 탐지하고 차단함 |
Ad Blocker | 광고 콘텐츠의 유입을 차단함 |
<Untangle 서비스>
서비스명 | 설명 |
Report | 운영 로그들을 보기 쉽게 보고서로 작성함 |
Policy Manager | 특정 사용자 그룹을 지정하여 원하는 정책을 적용할 수 있도록 함 |
Directory Connector | Active Directory 지원 |
WAN Failover | 여러 ISP 네트워크를 사용하는 경우 어느 한 곳의 연결이 끊어지는 경우 다른 ISP로 네트워크를 연결함 |
WAN Balancer | 여러 ISP 네트워크를 사용하는 경우 사용자 트래픽을 분산하여 네트워크 대역폭을 확보함 |
IPsec VPN | Ipsec 보안 인터넷 프로토콜을 통해 VPN 연결을 지원함 |
Open VPN | SSL 보안 프로토콜을 통해 VPN 연결을 지원함 |
Configuration Backup | 하드웨어 장애 등에 대비하여 장비의 설정 정보를 백업함 |
Branding Manager | 장비 UI의 사용자 페이지를 지원함 |
Live Support | Untangle 기술 지원 |
보안 모듈은 다양한 보안 기능을 모듈 단위로 구현한 것이며, 보안 서비스는 해당 UTM 장비 운영 시 필요한 보고, 정책관리, 네트워크 연결 가용성 확보, 관리 등에 필요한 서비스를 제공하는 것이다. 이러한 기능들은 사용 방화벽 등에서 대부분 제공하고 있다.
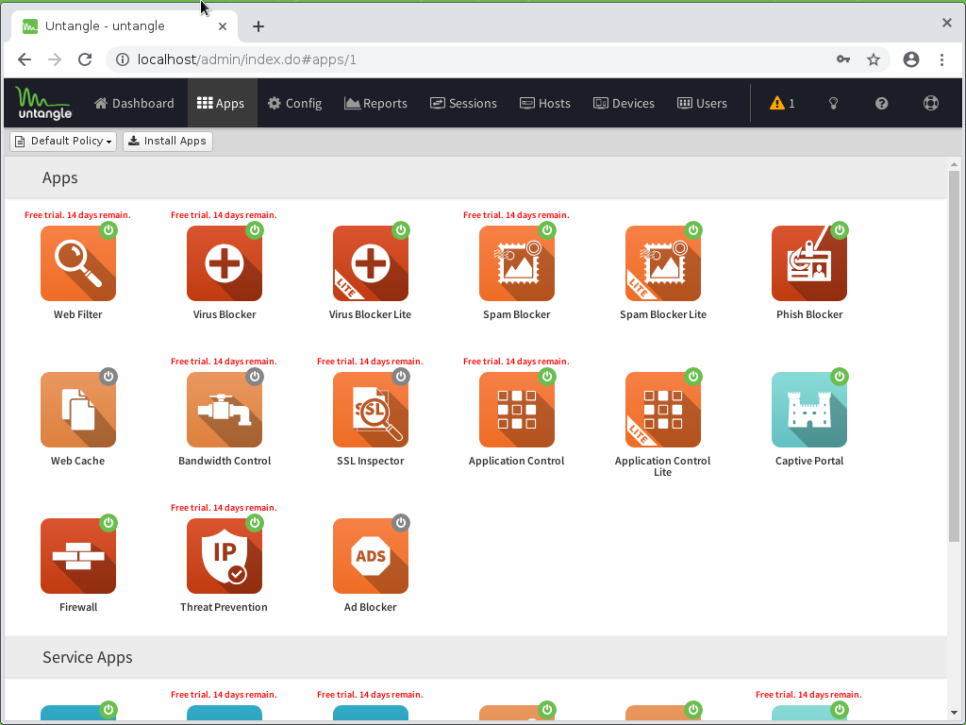
3) Config 메뉴 : 방화벽 장비의 네트워크 구성 방식 확인 및 변경, 관리자 계정 설정 등을
작업할 수 있다.
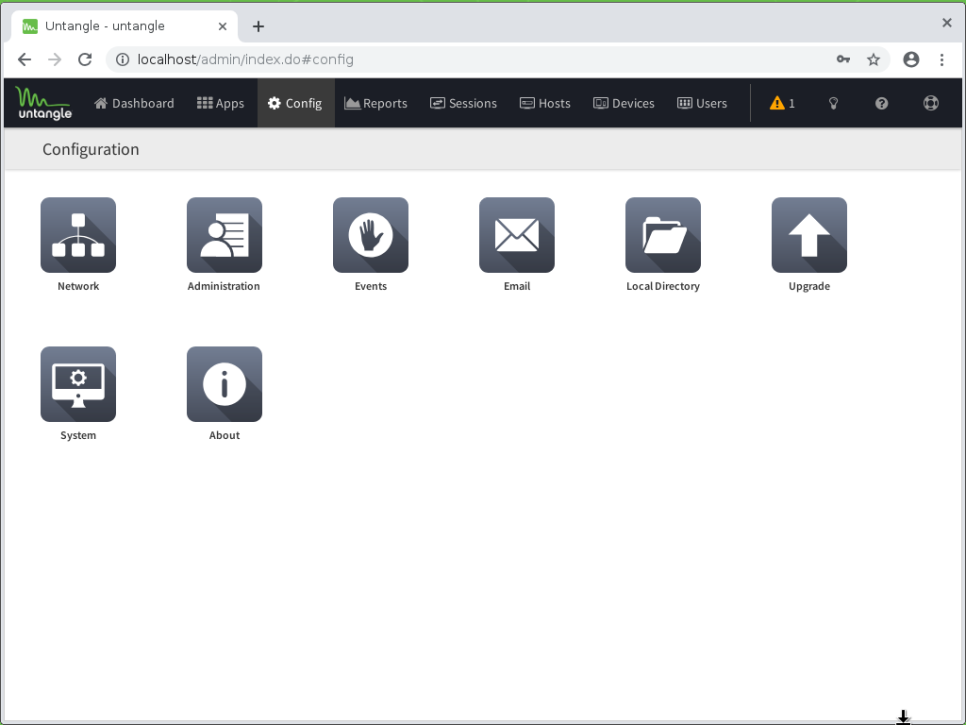
서브 메뉴의 기능들은 아래와 같다.
- 네트워크 : 해당 방화벽 인터페이스와 관련된 IP, 대역폭, MAC 주소 등을 확인하고 인터페이스 설정이 가능하며 그 외 호스트 이름과 도메인, 관리자 페이지 접속 번호 등을 관리하며 아래 룰과 기타 옵션을 가짐
* Port 포워드 룰
* NAT 룰
* Bypass 룰 (보안 모듈에 구애받지 않고 무시 및 통과시키는 세션이나 프로토콜),
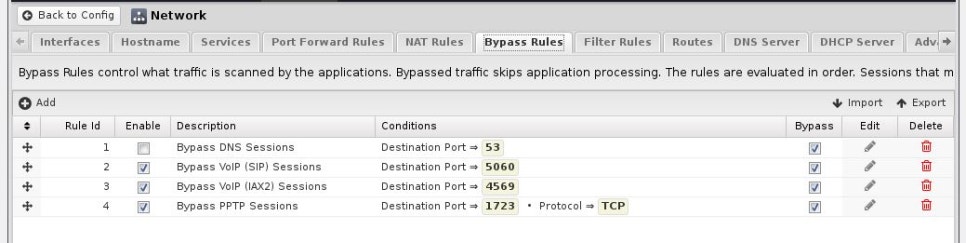
* Filter 룰 (방화벽 정책으로서 어느 조건의 세션을 통과/차단 시킬지를 결정하는 룰)
* Routes (라우팅 테이블 및 라우팅 정책을 관리함)
* DNS server (Static DNS entry와 DNS 서버를 지정할 수 있음)
* DHCP server(Static DHCP entry와 DHCP 정보(할당 내역) 등을 관리함)
* 기타 옵션 : 로그설정, 특정 프로토콜 및 기능 활성/비활성화, 장비 자체에 접근 할 수 있는
엑세스 규칙 등을 설정함
- Administration : 관리자 이메일 및 관리자 패스워드 관리, 어플리케이션과 보안 통신을 위한 인증서 등록 및 관리, SNMP 활성/비활성화 기능,
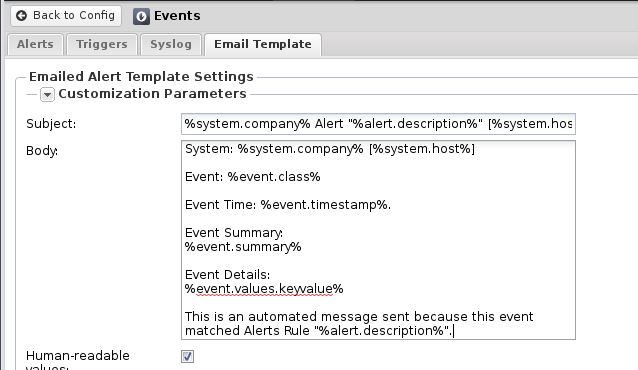
- Events : 이벤트의 발생 시 Alert할 조건과 Trigger할 조건과 대응을 정의하고 해당 사항을 syslog로서 관리할 수 있도록 하는 기능을 제공한다. 또한 이메일을 통해 관리자에게 알리는 기능을 설정할 수 있다.
* 관리자 이메일 통보 양식은 다음과 같은 형태로 정의한다.
- Email : 관리 및 알람 정보가 이메일로 작성되어 전달될 때 이용할 서버 관련 설정, 로컬 네트워크로 인입되는 메일을 대상으로 하는 Black list와 white list 설정 등의 기능을 제공함.
- Local User : 관리자 계정을 등록할 수 있는 기능 제공
- Upgrade : UTM 장비 업그레이드와 관련하여 자동/수동 업그레이드 기능 설정을 제공함
- system : 지역 및 언어설정 , Configuration File 백업과 복구 등의 기능을 제공함.
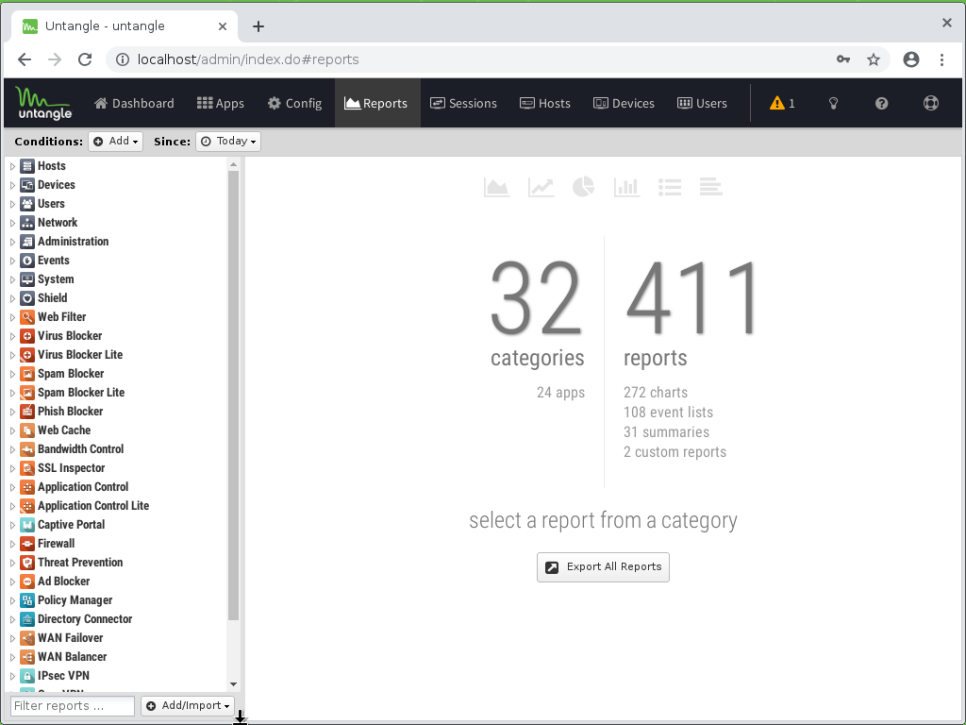
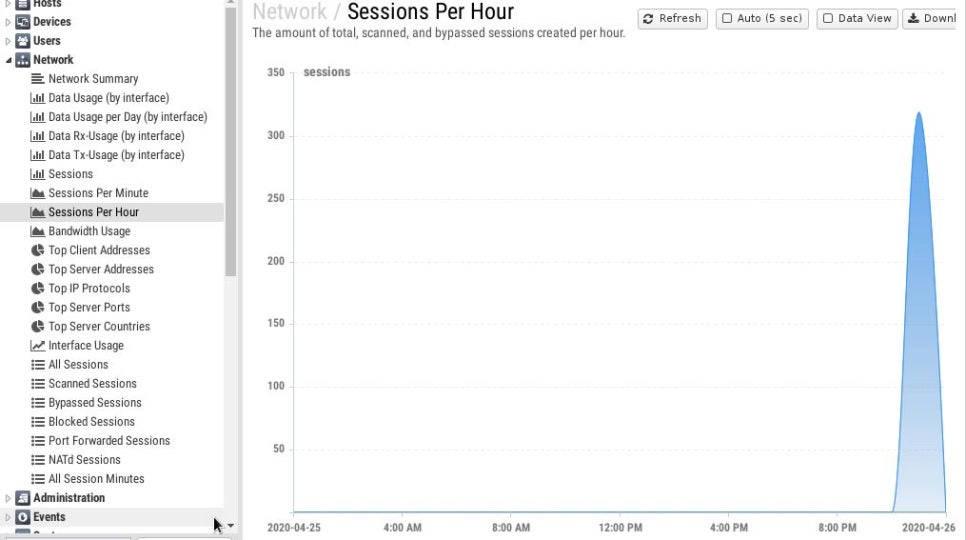
4) Report 메뉴 : APPs 메뉴에서 추가한 보안 모듈과 서비스 및 UTM 에서 자체 제공하는 관리 기능 등과 관련하여 항목별, 요약별 보고서를 출력하여 export 할 수 있는 기능을 제공하며 좌측 각 메뉴별로 세부 항목을 제공하고, 분석 결과가 즉시 화면에 보여지도록 한다.
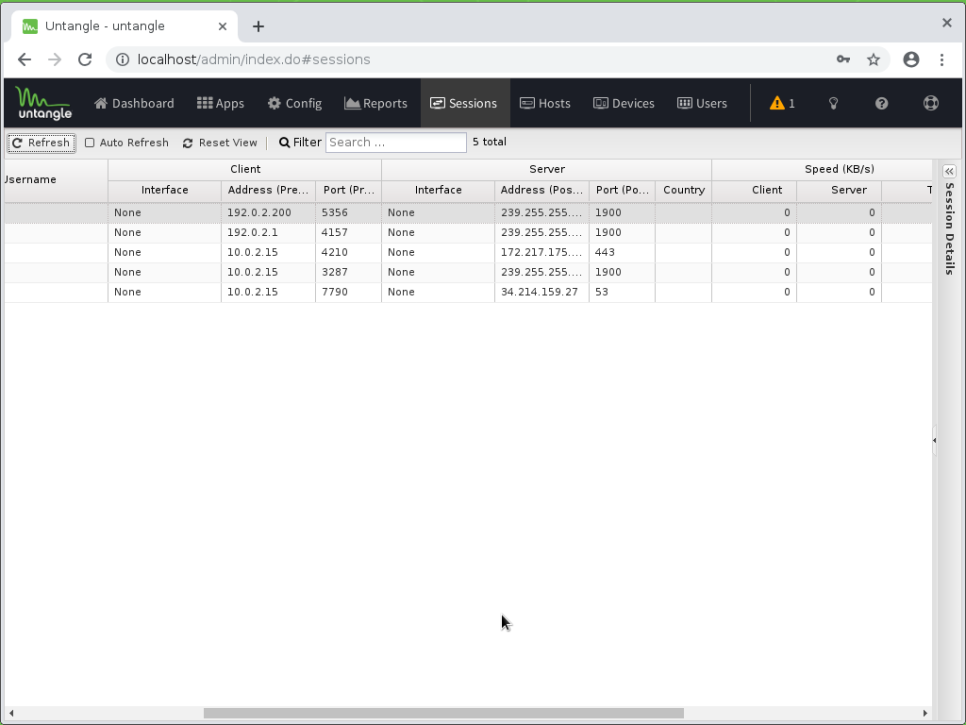
5) Sessions 메뉴 : 세션은 “현재 연결된” 세션을 의미하며 관련된 정보들이 표시된다. 실시간으로 갱신하여 확인할 수 있다.
6) hosts 메뉴 : host들의 연결을 확인하고 Captive Portal 인증과 관련된 사항을 관리한다.
이러한 기능은 NAC(Network Access Control)의 기능과 관련이 깊다.
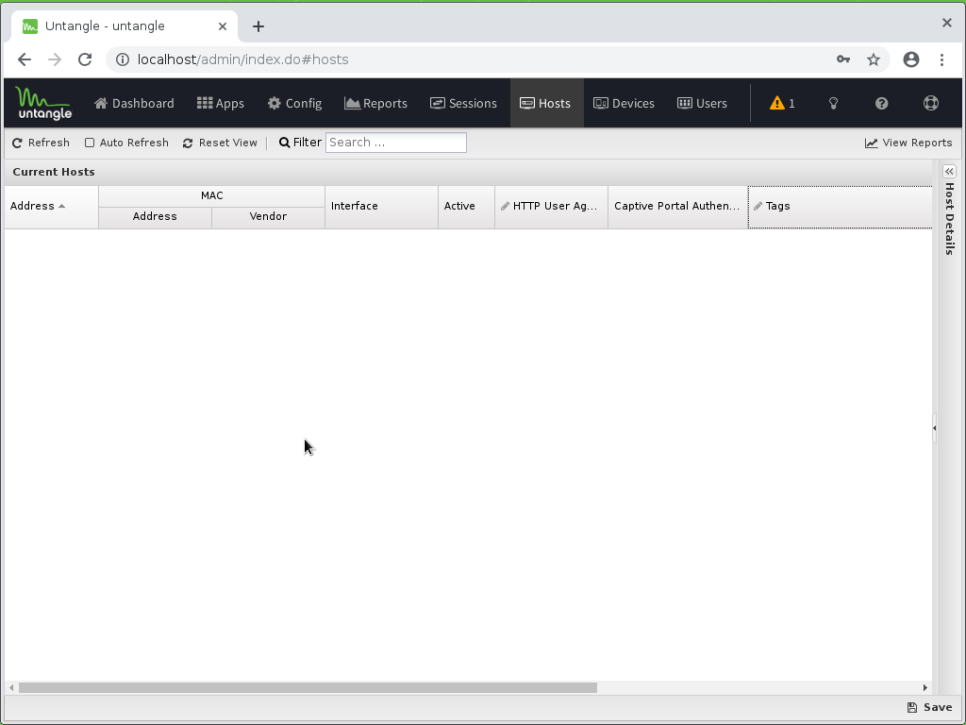
7) Devices 메뉴 : 디바이스 메뉴는 Hosts 메뉴와 유사하게 연결된 디바이스를 관리하며 Captive Protal 기능을 제공하지 않는다. (관리 대상이 유저가 아닌 디바이스)
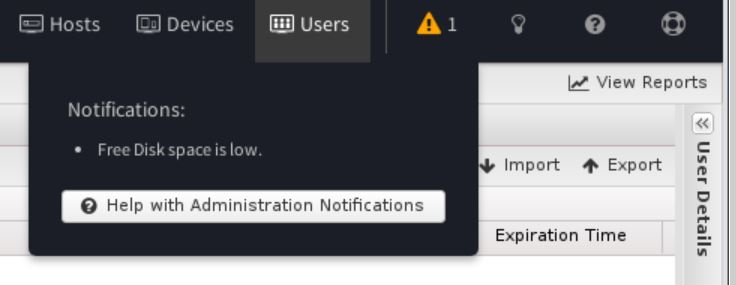
8) 기타 아이콘 : "!" 로 표시되는 경고는 현재 UTM 장비의 특이사항을 알려주기도 하며
"동전 모양의 가장 우측 아이콘"을 통해 원격 연결을 이용하도록 제공해주며 이를 통해 기술 지원을 받을수 있는 기능을 제공한다 (원격지원의 세부설정은 Config 메뉴에서 할 수 있다)
[출처] UTM 장비 알아보기(feat. Untangle)|작성자 happy